NFT 領域安全事故愈加頻繁,用戶請勿將錢包輕易與陌生網址相連。
原文標題:《釣魚攻擊威脅 NFT 資產安全》 撰文:茉莉
全球最大的 NFT 交易平臺 OpenSea 快速修復了一個威脅用戶 NFT 資產安全的漏洞。此前,有用戶在社交媒體推特上稱,他們經該 OpenSea 獲得免費空投的 NFT 后,加密錢包里的資產被盜走。
區塊鏈安全公司 Check Point Research 正是從受害者那獲得了漏洞線索,研究人員調查發現,OpenSea 上存在安全漏洞,黑客可能利用漏洞發送惡意 NFT 以劫持用戶的 OpenSea 賬戶并竊取他們的加密錢包。
全球最大的 NFT 交易平臺 OpenSea 快速修復了一個威脅用戶 NFT 資產安全的漏洞。此前,有用戶在社交媒體推特上稱,他們在獲得免費空投的 NFT 后,加密錢包里的資產被盜走了。
區塊鏈安全公司 Check Point Research 正是從受害者那獲得了漏洞線索,研究人員調查發現,OpenSea 上存在安全漏洞,黑客可能利用漏洞發送惡意 NFT 以劫持用戶的 OpenSea 賬戶并竊取他們的加密錢包。
該安全公司向 OpenSea 報告了漏洞,雙方在 9 月底就聯手修復了這一漏洞,安全事件隔了 20 多天才得以對外公布,OpenSea 專門開辟了一個博客向用戶普及去中心化網絡安全常識。
從漏洞及攻擊方式看,這是一起典型的「釣魚攻擊」,這種攻擊在互聯網世界并不陌生,但經過多年的安全實踐,互聯網已經對此構建起一定的防御手段,用戶也有了防御意識。但在新興的去中心化網絡區塊鏈上,「釣魚」這種古老的攻擊的方式仍在橫行,并蔓延到了 NFT 資產領域,它利用的恰恰是用戶對區塊鏈基礎設施的陌生感。
用戶在 OpenSea 接收 NFT 空投后錢包被盜網友在推特上傾訴的加密資產被盜事件引起了區塊鏈安全公司 Check Point Research (以下簡稱 CPR)的注意。這些加密資產被盜事件有個共同的引子——用戶接收了免費的 NFT 空投后,錢包被洗劫。
「當我們在網上看到有關被盜加密錢包的傳聞時,我們對 OpenSea 產生了興趣。我們推測, OpenSea 周圍存在一種攻擊方法,因此我們對它進行了徹底調查。」CPR 的產品漏洞研究主管 Oded Vanunu 回憶了一個月前的研究經歷。
在與受害用戶取得聯系并詳細詢問后,CPR 識別出 OpenSea 上存在的關鍵漏洞,證明惡意 NFT 投放者可利用漏洞劫持用戶的 OpenSea 賬戶并竊取用戶的加密錢包。
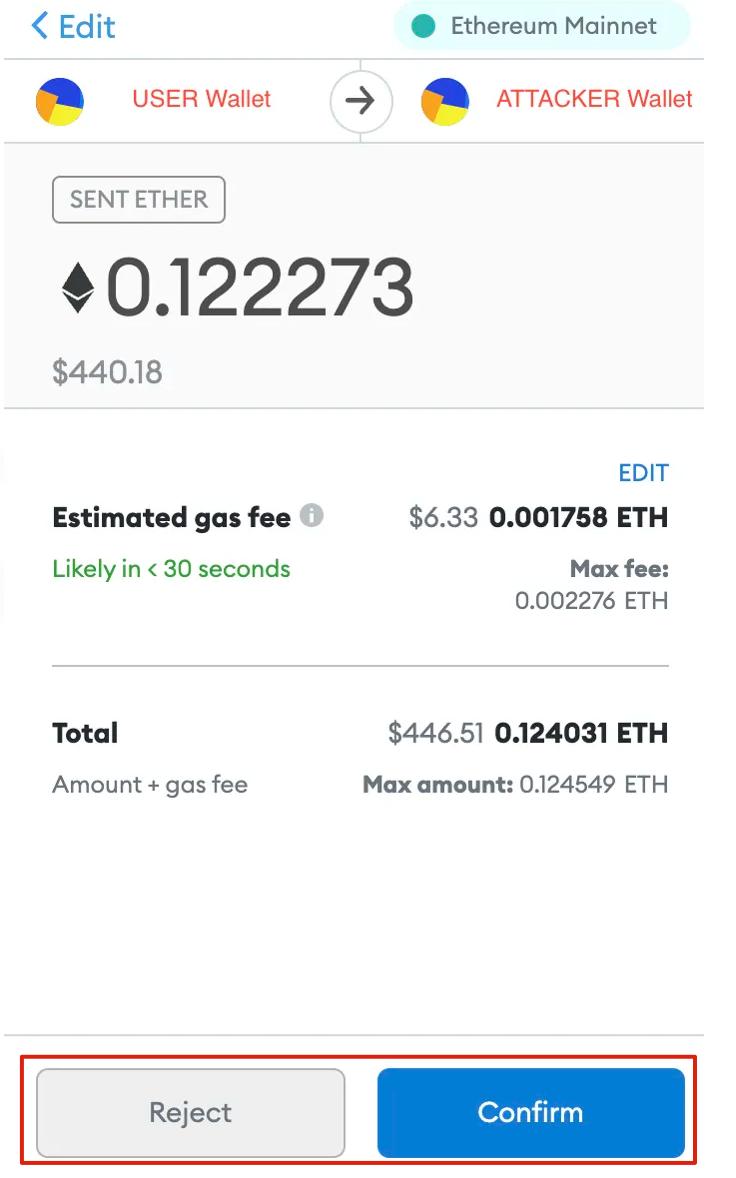
用戶在查看惡意 NFT 時可能會看到的確認選擇
CPR 推導出利用漏洞的步驟——黑客創建惡意 NFT 并將其贈送給目標受害者;受害者查看惡意 NFT 后,OpenSea 的存儲域會觸發彈出窗口 (此類彈窗在該平臺的各種活動中很常見),請求連接到受害者的加密資產錢包上;受害者如果為了獲得這些「免費的 NFT」與之交互,就要點擊「連接錢包」,一旦此操作執行,黑客就獲得了訪問受害者錢包的權限;利用觸發其他彈窗這一方式,黑客就可以不斷竊取用戶錢包中的資產。
由于這些彈窗是從 OpenSea 的存儲域發出的,因此 CPR 也就鎖定了該平臺的漏洞源頭。如果用戶沒有注意到描述交易的彈窗中的注釋,他們很可能點擊彈窗,最終導致整個加密錢包被盜。
CPR 識別并推導出了漏洞及利用路徑,但 OpenSea 在后續針對此漏洞的聲明中稱,無法確定任何利用此漏洞的實例。
CPR 表示,9 月 26 日,他們向 OpenSea 披露了調查結果,對方響應迅速并共享了包含來自其存儲域的 iframe 對象的 svg 文件,因此 CPR 可以一起審查并確保關閉所有攻擊媒介。在不到 1 個小時時間里,OpenSea 修復了該漏洞并驗證了修復。
OpenSea 的聲明顯示,這些攻擊依賴于用戶通過第三方錢包為惡意交易提供簽名來批準惡意活動,修復漏洞后,他們已經與和平臺集成的第三方錢包直接協調,以幫助用戶更好地識別惡意簽名請求,以及幫助用戶阻止詐騙和網絡釣魚的舉措攻擊。「我們還圍繞安全最佳實踐加倍進行社區教育,并啟動了一個關于如何在去中心化網絡上保持安全的博客系列。我們鼓勵新用戶和經驗豐富的老手閱讀該系列。我們的目標是讓社區能夠檢測、減輕和報告區塊鏈生態系統中的攻擊,例如 CPR 所展示的攻擊。」
別將錢包輕易與陌生網址相連這已經不是第一起發生在 NFT 資產領域的安全事件,受害者也不僅是普通用戶,但更集中在普通用戶群體中,因為無論是平臺還是項目方的的 NFT 資產被盜,都會影響到普通用戶的收益。
僅今年 3 月就發生了兩期知名度較高的 NFT 資產被盜事件。
先是 3 月 15 日,社交 NFT 代幣平臺 Roll 的熱錢包被盜,黑客從中盜取了部分 WHALE 和 SKULL 等 NFT 社交代幣,其中部分資金隨后被轉移到交易混合器 Tornado。據分析稱,攻擊者在此過程中凈賺了約 570 萬美元的 ETH。受影響的社交代幣價格大幅下跌。
緊接著的 3 月 17 日,NFT 交易市場 Nifty Gateway 的數名用戶遭遇了賬號被盜,有受害者稱,黑客從其帳戶中竊取了價值數千美元的數字藝術品;其他被黑客入侵的用戶稱,他們存檔的信用卡被用來購買額外的 NFT。Nifty Gateway 后續的聲明中提到,遭遇盜號的賬戶因沒有啟用雙因素認證(采用兩種信息來認證本人身份,一般是采用的密碼和動態口令的組合),而黑客通過有效賬號的認證信息獲得了訪問權限。
在非同質化代幣 NFT 越來越多的與收藏品、有價值的加密資產相連時,黑客的罪惡之手正在伸向 NFT 持有者的錢包,這也再次反映了 NFT 依托的區塊鏈網絡安全性的脆弱。
有經驗的用戶曾總結過 NFT 的攻擊向量,比如,黑客對你的電腦植入木馬病毒文件,盜取你的登錄信息和其他資料;或者通過惡意軟件記錄鍵盤輸入,竊取你的密碼;抑或通過惡意軟件來獲取屏幕截圖,從而獲得敏感信息;黑客還可能通過劫持 DNS,創建釣魚頁面,騙取用戶錢包的助記詞。
這樣看下來,這些攻擊手段與黑客攻擊互聯網時所用的方式并無多大差異,但在互聯網應用上,用戶已經從自己或別人的經驗中獲得了一些防御意識,比如,不隨便點開陌生鏈接。但在使用區塊鏈網絡和加密錢包時,一些用戶變成了「常識歸零」的狀態,這與用戶對加密資產及區塊鏈基礎的陌生感有關,也再次說明區塊鏈基建在普及層面的不成熟。
普通用戶似乎只能從一起起的安全事故中去學習防范技能,普及安全常識也成為加密社區致力做的工作之一。
NFT 創作者和收藏家 Justin Ouellette 就曾在推特上科普過 NFT 資產的保護措施,「不要在多個平臺上重復使用相同相同的密碼;要學會啟用雙因素認證;要小心那些最小化元蒙版 UI 的網站(往往是釣魚網站和木馬軟件);不要透露你的助記詞給任何人。」
資產被盜還僅僅是 NFT 安全的一個層面。近期,華中科技大學區塊鏈存儲研究中心和 HashKey Capital Research 對 NFT 的研究報告顯示,NFT 系統是由區塊鏈、存儲和網絡應用集合而成的技術,其安全保障具有一定的挑戰性,每一個組成部分都有可能成為安全的短板,致使整個系統受到攻擊,仿冒(Spooling)、篡改(Tampering)、抵賴(Repudiation)、信息泄露(Information Disclosure)、拒絕服務(Dos)和權限提升(Elevation of privilege)等方面都是 NFT 系統存在的風險可能。
在安全之路上,NFT 要走的道路還很遠。
 jay