


在上一篇文章中,小太向您介绍了比太企业钱包的标准版模型,模型中提到了一个模块:“小额热钱包”。
的确,对于很多企业来说,“热钱包”是必不可少的:
1、交易所、理财网站出于用户体验的考虑(用户都希望提币瞬时到账),对于小额的提币申请,往往会设计成自动的、无需审核的、实时提币的热钱包模型;
2、支付平台、OFFCHAIN钱包为了满足用户平台外的支付需求,只能设计成热钱包模型;
但我们知道,“热”肯定“不够安全”,您的用户能实时提走比特币,也就意味着黑客也可以通过类似的路径获取到这些比特币的访问权限,潜在的风险是永远存在的,今年所发生的两次交易所大事故均为黑客盗取了企业的热钱包私钥(1、Bitstamp被盗19000个比特币;2、Bitfinex被盗1700个比特币;),这又该如何是好?
答案是:请把您的热钱包也升级成“冷”的,即采用比太企业钱包的扩展模型:“冷的热钱包”解决方案。
比太企业级“冷的热钱包”扩展模型的原理其实类似于比太个人版冷钱包,都是依赖于二维码作为信息传递的载体,差别仅在于,个人版的通过扫描二维码进行冷热签名的方式是由用户自己来手动操作的,而企业版“冷的热钱包”则是自动的、通过程序调度来完成的,这样才能在确保“冷”的情况下满足实时提币的需求。
企业部署“冷的热钱包”模块时,需要提前准备好两台电脑:一台配置为冷钱包,保持离线断网,用来冷存储私钥;另一台则配置为热钱包,联机在线,用来实现实时监控及配合冷钱包完成离线签名等工作;因为要通过二维码来传递信息,两台电脑均需配置高分辨率,并且需要将摄像头固定以保持一直扫描对端电脑屏幕的状态,具体情况如图所示:
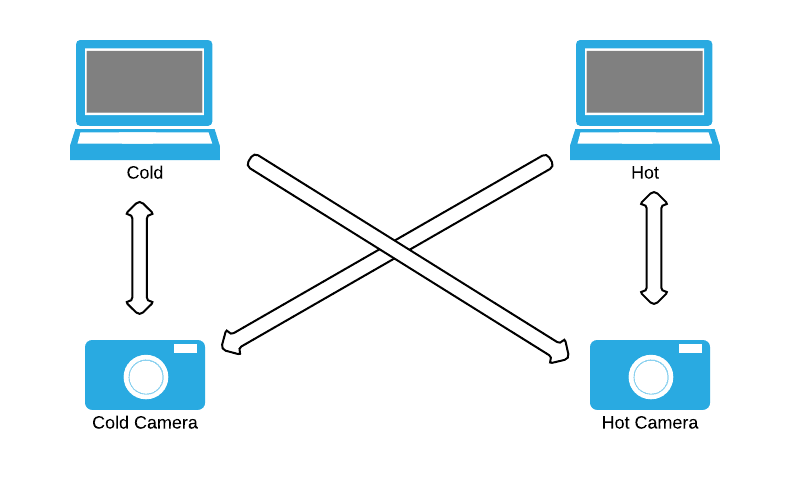
在企业完成了“冷的热钱包”模块的搭建后,就可以向对应的比特币“热”钱包账户存入资产,以满足用户实时提币的需要了。
当有用户通过企业的业务系统发起提币请求时,业务系统可向“冷的热钱包”模块的 API 发起调用请求,API 请求到达后,热钱包会根据具体情况来准备未签名交易,并将未签名交易的内容以二维码的格式显示在屏幕上,冷钱包的摄像头会自动扫描该二维码,然后用私钥进行签名,之后再将已签名交易的二维码显示在屏幕上,热钱包的摄像头扫描到已签名交易的二维码后,会自动将此交易广播到比特币网络中,此时用户就能实时的从比特币网络中查询到此交易了,这样就能满足自动的、实时提币的需求了。
通过上述“冷的热钱包”扩展模型,企业就可以用比较低的成本(电脑配置可以很低,摄像头也很便宜)来实现热钱包实时提币,并且不用再担心黑客的入侵,黑客所能做的最多也就是攻击到联网的设备,模拟下 API 调用、发起几个合法的提币请求等,却无法获取私钥(因为私钥是冷存储的),这样,危害就有限且可控,大大降低了企业的资产管理风险。
这就是小太今天想为大家介绍的比太企业级钱包扩展模型 - “冷的热钱包”,感谢您的阅读哈!
 jay
FTX热钱包已清空现货ETH和稳定币
FTX称提款延迟系重新填充热钱包,数据显示热钱包资金填充并非来自冷钱包
安全团队:ShadowFi未定义合理访问控制,遭攻击者利用
Solana开发人员:Solana的600万美元漏洞利用可能与Slope钱包有关
慢雾安全提醒:Solana公链上发生大规模盗币,建议用户先将热钱包代币转移到硬件钱包或知名交易所
Magic Eden:建议Solana钱包用户转移加密资产至新建钱包
韩国律师:Coinbase、币安和OKX均知道谁是对Terra进行抛售攻击的钱包所有者
Robinhood 正式推出加密貨幣錢包和轉賬功能,將從下個月開始向部分用戶開放
慢雾:Bilaxy 交易所凌晨发生安全事件,损失超 2100 万美元
Bilaxy 币系交易所热钱包被黑客攻击,提醒用户不要再向 Bilaxy 帐户发送资金
日本加密货币交易所 Liquid 更新攻击事件报告,计划在下周逐步恢复服务
加密货币钱包漏洞利用与分析
比特币冷钱包到底应该怎么做?
使用比特币钱包
迁移比特币钱包的区块数据
Uniswap正在向加密货币钱包发行不可替代的代币(NFTs)
如何在复杂的DeFi中 找到一个能给自己带来安全感的钱包?
加密货币钱包HyperPay “DeFi理财狂欢节 ForTube专场” 主题AMA即日开启
imToken钱包提示:DeFi市场鱼龙混杂,请警惕风险
2014年五大优秀比特币钱包
