


为了降低可能存在的技术漏洞和可升级状态对安全性的影响,zkSync 提出了三重安全性方案。
原文标题:《科普 | zkSync 的三重安全性方案》 撰文:Matter Labs 翻译和校对:闵敏和阿剑
唯有偏执狂才能生存下来。
—— Intel 的 CEO Andy Grove
在为 NFTs、swaps 和 zkEVM 上线做准备的过程中,我们注意到 zkSync 的用户和资金量迎来了指数级增长。然而,处于早期开发阶段的新协议往往存在一些风险和信任假设,我们认为有必要提醒新老用户注意这点。
风险一方面来自应用于 Layer 2 的创新技术,另一方面来自这些解决方案的潜在中心化趋势。就像大多数务实的团队那样,zkSync 踏上了渐进式去中心化道路,并积极开拓创新,增强以太坊生态的安全性和可扩展性。
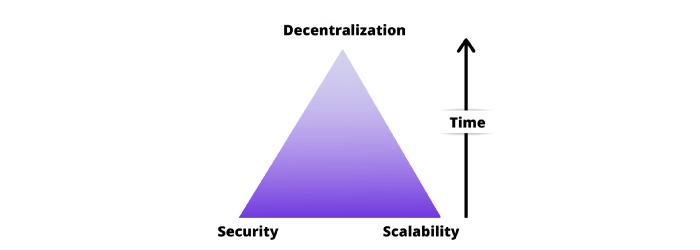
这里需要注意的几点是:
我们无法保证项目没有漏洞。但是,我们会参照业内最新最好的安全实践,并联合顶级审计公司对项目的合约、电路和底层密码学技术进行审计,将出现漏洞的可能性降至最低。所有基于以太坊构建的新项目都存在这一风险。我们的项目更是如此,因为零知识证明技术增加了项目的创新性和复杂性。
在功能范围稳定之前,zkSync 将保持可升级状态。但是,升级与否将由协议治理机制控制,而且需要经历为期 4 周的锁定期(详见下文)。
zkSync 目前依赖于可信设置。我们使用的是超过 200 位参与者(包括 Vitalik Buterin、以太坊基金会、Consensys、Argent 和 Matter Labs 等)通过多方计算仪式得出的结果。只要有一位参与者是诚实的,我们的系统就是安全的。虽然这个信任假设目前看来还不是什么大问题,但是我们依然打算将来切换至 RedShift,这样就不再需要任何可信设置了。
为了降低 (1)和 (2) 的影响,我们现采取多层安全策略。
zkSync 的三重安全方案通过隔离和冗余实现的安全性信任最小化的可升级性zkSync 安全委员会通过隔离和冗余实现的安全性由于我们的 Layer 1 智能合约在设计上非常轻量级(只有几百行代码),我们预期这部分不会出现严重问题。但是,零知识证明技术部分不仅代码更多,而且复杂性更强,因此风险会更高。
实际上,密码学部分也不太可能出现问题。如果我们将智能合约漏洞比作突然爆发的海啸,那么密码学漏洞就就像是由连天暴雨引发的洪灾:地面很快就会被淹没,但是人们实际上都集中在摩天大楼楼顶,有足够的时间疏散。通常情况下,新发现的漏洞只有在安全性较低的环境下才有利用价值,因为实际生产环境的安全阈值要高得多,从而导致攻击成本倍增。以著名的 RSA 破解挑战赛为例,破解 100 位密码仅花了一个月,但是破解 250 位密码花了近 30 年。然而,在现实世界中,系统使用的都是 2048 位及以上的密码。
为了在零知识证明技术部分增加额外的保护层来抵御漏洞攻击,我们采用了双保险措施:
隔离:只有得到授权的定序器提交的区块才能向 zkSync Layer 1 智能合约提交状态转换。我们很快就会转向由多名验证者的 PoS 共识保护的集体定序器。
冗余:在被打包进区块之前,提交至定序器的每笔交易都将通过简单的执行进行验证。
因此,即使零知识证明电路或底层密码学技术存在漏洞,以至于做恶者可以为无效交易生成零知识证明,也不容易利用这个漏洞。
若想将无效区块提交至 Rollup,攻击者必须同时攻破密码学和定序器 /PoS 共识。
为了尽早发现潜在漏洞,我们将为白帽黑客推出低安全阈值的漏洞赏金计划。
信任最小化的可升级性在 zkSync 协议的早期阶段,可升级性有助于我们创新、快速迭代,更快修复漏洞。如果每次升级(就像 Uniswap V2 升级到 V3 那样)都需要用户迁移资产,用户体验会很差。但是,可升级性是一把双刃剑:它会引入额外的信任假设和风险。
我们坚信用户不应该只依赖于开发者团队或治理来保障安全性。因此,我们的 zkRollup 采用优先队列 / 紧急出口机制来保护用户免受验证者的审查:无论验证者的协作情况如何,你都能自由退出 zkSync。但是,如果存在未被发现的可升级性后门,就凉凉了。
为了帮助 zkSync 2.0 实现良好的平衡:
初期,升级可以通过 zkSync 治理机制发起,在部署之前需要经历 4 周的锁定期。即使治理机制遭到极大程度上的破坏,锁定期也可以让用户有足够的时间通过优先队列 / 紧急出口机制退出。协议经过充分检验后就会固定下来(再也无法升级),并要求用户选择新的版本。zkSync 安理会我们最后还要考虑的一种情况是,从理论上来说,某些交易可能会导致 zkEVM 内部出现故障。如果这类交易被提交至优先队列,且无法得到处理,系统就会停止运行并进入紧急模式。即使我们通过升级来修复这个问题,至少也要等到 4 周的锁定期结束。也就是说,zkSync 内的所有资金都要被冻结 4 周乃至以上。
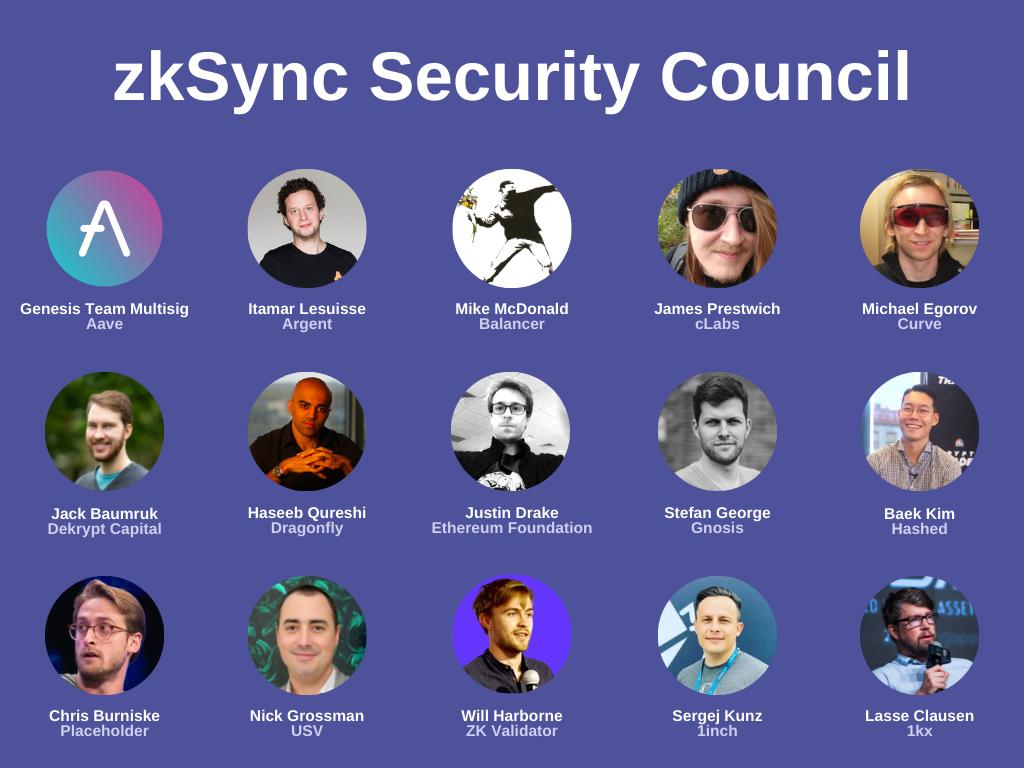
为了避免这种情况,以太坊社区内 15 位备受尊敬的成员将在紧急情况发生时介入。zkSync 安理会由以下成员组成:
AaveItamar Lesuisse (Argent)Mike McDonald (Balancer)James Prestwich (cLabs)Michael Egorov (Curve)Jack Baumruk (Dekrypt)Haseeb Qureshi (Dragonfly)Justin Drake (Ethereum Foundation)Stefan George (Gnosis)Baek Kim (Hashed)Chris Burniske (Placeholder)Nick Grossman (USV)Will Harborne (ZK Validator)Sergej Kunz (1inch)Lasse Clausen (1kx)如果出现无法通过正常升级流程解决的问题,安理会将发挥作用。安理会的权力仅限于缩短 4 周的锁定期,但它不属于 zkSync 治理的一部分,无法绕过治理机制发起升级。
在 Gnosis Safe 多签机制的帮助下,zkSync 安理会将遵守以下规则:
8/15 签名可以将锁定期缩短至 2 周。
10/15 签名可以将锁定期缩短至 1 周。
12/15 签名可以将锁定期缩短至 3 天。
为了防止最坏的情况发生,任何升级都有一个最低锁定期。安理会只是为了让人们相信零知识证明安全性的临时措施。等到我们切换至纯选择性升级机制后,就不再需要安理会了。
结语我们始终将用户资金的安全性放在首位。当 Matter Labs 于 3 年前成立时,我们就选择只聚焦于 zkRollup —— 唯一具备与 Layer 1 相同安全属性的 Layer 2 可扩展性技术。我们希望通过用户教育、信息透明和三重安全方案,让用户可以放心与 zkSync 交互。
来源链接:medium.com
 jay
21Shares携手法国兴业银行,强化德国及东欧市场加密ETP流动性
CME集团6月30日推出现货报价期货:比特币、以太坊及标普500等长达5年持有
eToro推出加密资产转账与兑现功能:比特币、以太坊可无缝投资多资产
nxtAssets GmbH携手SIX推出比特币与以太坊ETP:加密资产交易总数达398
Clearstream携手Crypto Finance推出加密资产托管服务,德意志交易所集团引领机构投资者新风潮
西班牙BBVA获批推出比特币和以太坊交易服务,零售客户可通过手机银行直接管理加密资产
Bybit遭遇重大黑客攻击,15亿美元数字货币被盗
Bybit遭遇安全漏洞,1.4亿美元以太坊代币被盗,市场反应激烈
Bybit交易所遭黑客攻击,14亿美元ETH被盗,资金安全隐患引发行业关注
以太坊 ETF 在美国上市首日交易量达 10 亿美元,占比特币交易量的 23%
现货以太 ETF 将于今日在 SEC 最终批准后开始交易
芝商所推出以微欧元计价的比特币和以太坊期货
微軟總裁提出AI治理五大建議:進入法律和監管的新時代
阿里云徹底分拆、菜鳥盒馬爭相上市:變革治理體系,不變創業初心
澳大利亞證券與投資委員會發布“漂綠行為”治理報告
七國集團將在峰會期間討論生成式人工智能并制定治理計劃
BIS報告:可持續金融中的信息治理
獲評”年度公司治理獎”,達力普(01921.HK)自上而下構建高效治理體系
Visa (NYSE:V) 設想在以太坊網絡上進行自動支付
博奇環保(02377)漲9% 本月公司董事會主席三度增持 機構料煙氣治理重回增長軌道
