


2020年9月25日,社交媒体传出,有用户被tomatos.finance盗取1万DAI。该骗局的主要方式是以空投诱导用户approve给权限,然后直接转走代币。空投是骗局,暂未收到代币。tomatos.fi是孙流动性挖矿项目,疑似是来自某中国团队。
经与多家安全公司核实,截止发稿前,有多名用户被tomatos.finance盗取稳定币,遭遇巨额损失。
吴说区块链采访了其中一个遭遇tomatos.finance黑客盗币的用户(简称A用户),对整个事件进行回顾:
A用户于事发前几天登录tomatos. Finance授权使用imtoken钱包。在北京时间2020年9月26日23时左右,登录imtoken,存入DAI,黑客创建了tomatos.finance的合约,调用了DAI的合约,只要钱包有DAI存入,就被黑客转走,从DAI转入钱包到黑客转走大概持续10分钟时间。钱包后台是unlimited的设置。A用户损失将近1,350,000 个DAI。.
事发之后,用户发现tomatos.finance的网站打不开,Twitter账号已经不存在,但telegram还开着。
先曝光黑客的地址为:
0x917a417D938B9F9E6ae7F9e5253FB6DE410343e3
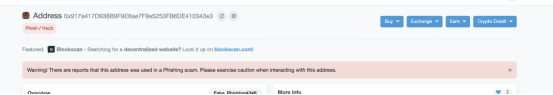
回溯整个过程,黑客如何利用defi来洗币?
1. DAI是现在唯一不会被列入黑名单,不可冻结的稳定币。黑客将用户A钱包的700,000 DAI,600,000 DAI 和5,000 DAI分别转入地址:0x917a417D938B9F9E6ae7F9e5253FB6DE410343e3
哈希记录如下:
0xc16a25e3745c6025363b2b607e9cb0105bab85f1cee225a52bddd4fe6dd27621
0xa8aaf959d79805e19e4aebd0ba279cb2078b35b5ec3a38bf01549651f116b512
0x5221c09d7a15fb6329f4465464e0a715bbd4bd33214606791399eefae8c53bdb
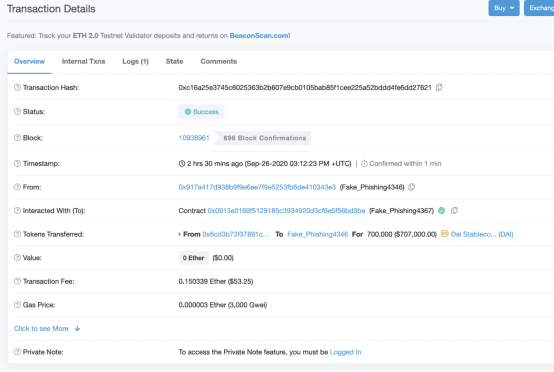
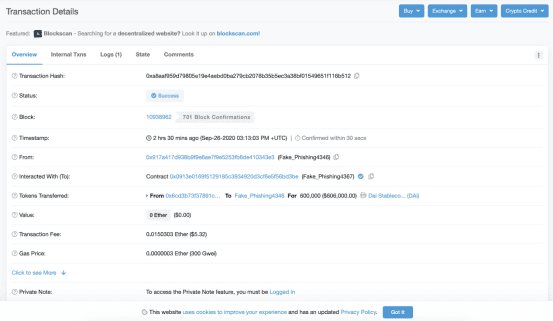
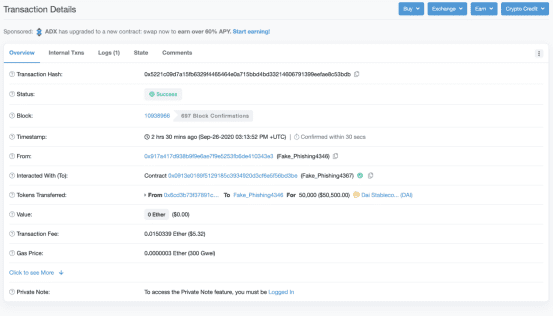
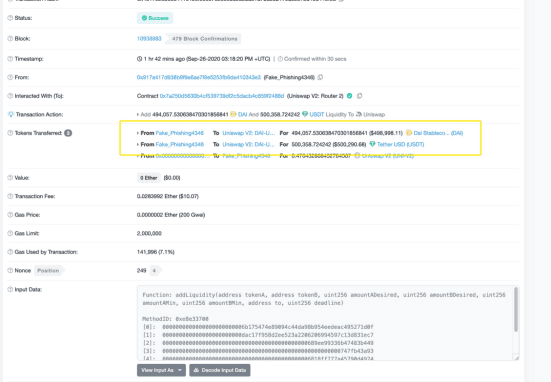
2. 黑客将DAI转入Uniswap,将部分的DAI转换成500,358.72 USDT,之后将494,057.53 DAI and 500,358.72 USDT通过Uniswap V2: DAI-USDT LP交易对进行AMM流动性提供,赚取手续费。
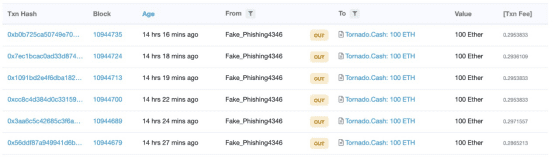
3. 黑客将手里的所有稳定币都换成ETH,通过Tornado Cash洗干净。
事件发生后,用户A火速取得业界多方支援,已经向警方报警,并进行后续的黑客画像的确定。吴说区块链也将持续跟踪tomatoes.fi相关事件的进展,在第一时间进行详细报道。
27日库币的盗币者也通过Uniswap将山寨币交易成ETH,抹茶、币安等中心化交易所已经冻结了盗币者的一些资金,因此寻求在去中心化交易所交易,下一步则是进行混币。对于此类恶意行为,去中心化交易所亦无权管制。此前有谣言称美国SEC对Uniswap发起调查,有观点认为此次黑客事件中去中心化交易所的角色,可能引发监管关注。
 jay
eToro新增29种加密资产,含17种高风险实验性代币
Broadridge推出数字资产解决方案:助力金融机构合规扩展加密市场
Ben Bilski 2025年新动作:打造颠覆性加密货币交易平台
LandX Finance与Dominion Blockchain Solutions合作推动DeFi创新
DeFi 孵化器 AQRU 進行進一步的運營審查
DeFi協議Exotic Markets在Solana上正式推出Dual Currency Note
DeFi創企Finnt完成350萬美元種子輪融資,Y Combinator等參投
DeFi支付服務提供商Spritz Finance完成250萬美元Pre-Seed輪融資,Ledger Prime等參投
DeFi安全工具Lossless Protocol將上線Avalanche
高盛:DeFi的互操作性可能會增加系統性風險
Vitalik:針對DeFi的批評不能“一桿子打死一船人”
DeFi協議iZUMi Finance融資3000萬美元,IV Ventures等參投
DeFi交易加速工具bloXroute宣布推出DexGuard,支持用戶更高效交易
基于Solana的DeFi協議Exotic Markets宣布上線主網
由于FUSD和DEI嚴重脫錨,DeFi借貸協議Scream出現3500萬美元壞賬
BNB鏈上DeFi項目潘多拉(PCD)完成流動性供給
數據:全網DeFi鎖倉量較歷史最高點跌幅超47%
報告:97%的加密黑客針對DeFi項目
DeFi保險協議InsurAce:如果UST歸零預計最高賠付1500萬美元,已啟動保險索賠程序
西班牙央行行長強調需要對DeFi和加密進行快速監管
