


“你给我100红包,我明儿给你200怎么样。”
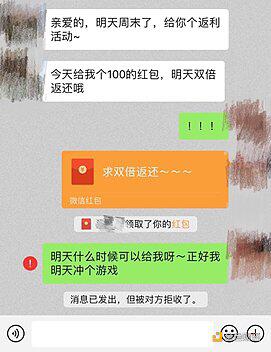
敢发红包笃定能收到回馈的,怕是只有最信任的人了。法制节目经常会播放一些类似的骗局来警示大家。然而能上当的本质还是在于这两个字:信任。
北京时间2020年7月16日凌晨三点左右,CertiK安全团队的研究人员检测到,著名社交网站推特(Twitter)上多位有影响力的大V账户被盗。这些被盗的账户全部都发布了如下的比特币钓鱼信息。
“为了回馈大家(为了支持比特币),现在对大家进行回馈。你只要给以下地址转账1000美金,我就返还你2000美金。活动仅限半小时!”
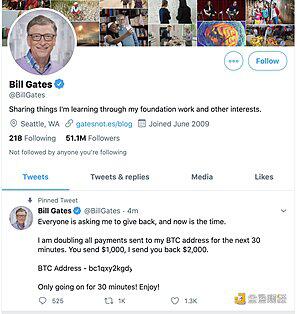
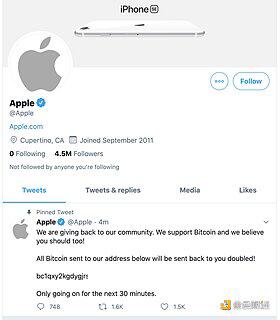
图片内容均来自CertiK安全专家截图
此次黑客攻击始于区块链行业,如Gemini交易所、Coinbase交易所、币安交易所的CEO赵长鹏、Tron的CEO孙宇晨,区块链媒体Coindesk,均受到攻击并发布相关消息。
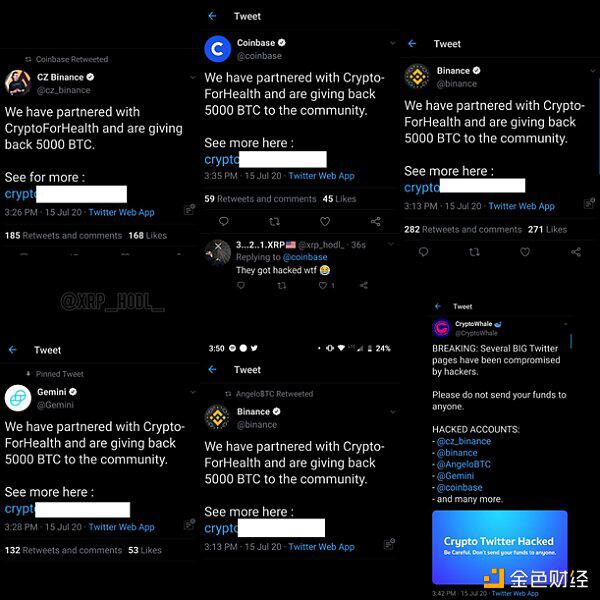
以上图片内容均来自CertiK安全专家截图
后来索性在推特上呈现了病毒式传播,包括比尔·盖茨,亚马逊创始人Jeff bezos, 彭博社创始人Bloomberg,苹果官方账号,特斯拉CEO Elon Musk, 著名歌手侃爷Kenye West、美国前总统奥巴马和约瑟夫·拜登等人的账号,无一幸免。
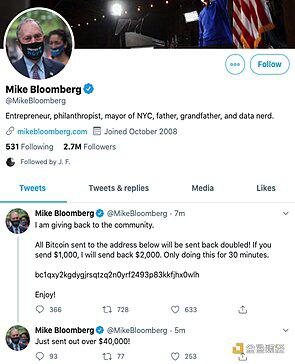
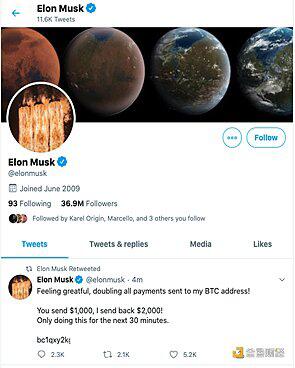
以上图片内容均来自CertiK安全专家截图
黑客攻击了著名社交网站推特,一个大家都不怎么相信就连美国前总统账户也会被黑的一个网站(虽然早就怀疑美国的现任总统早就被黑了)。利用了民众对推特的信任以及名人的公信力,让大家认为这次活动是真的。
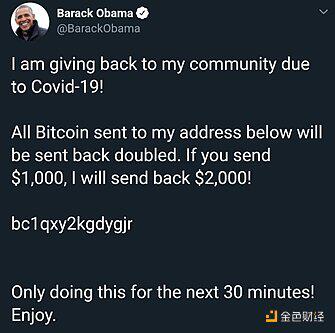
到目前为止,黑客的账户一共收到了12.86个BTC,折合美金118,209刀,人民币825,805元。
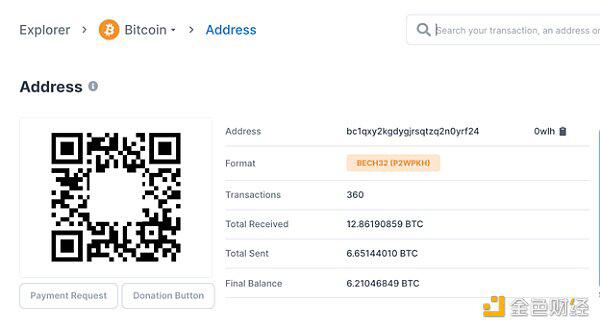
黑客交易地址信息截图
目前网络上的谣言1. Twitter员工账户被黑,黑客获得管理后台访问权限
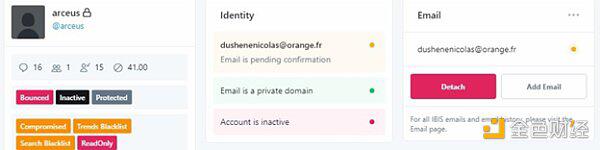
在telegram上爆出的截图疑似是Twitter员工的后台管理界面。黑客可以通过后台管理界面修改用户邮箱,之后把重置密码的链接发送到自己控制的邮箱中,以此来取得目标账户的控制权。
2.黑客利用最近爆出的漏洞攻击Twitter服务器,获得管理后台访问权限
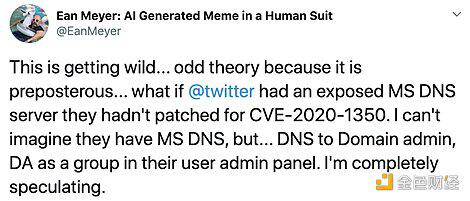
在昨天,一个关于Windows的DNS服务器的漏洞(CVE-2020-1350)被公开,攻击者可以通过发送特定的请求,从而远程执行任意的代码。有人就此提出了这样一个猜想:Twitter有一个公开的MS DNS服务器,这个服务器并没有对CVE-2020-1350进行修复,攻击者通过此漏洞获取了该服务器的控制权,而因为Windows DNS服务器是核心网络组件,该漏洞可引发蠕虫式传播,且无需用户交互和身份验证,攻击者由此进入了Twitter内部的后台管理界面,然后通过该界面修改用户邮箱,把重置密码的链接发送到自己控制的邮箱中,以此来取得目标账户的控制权。
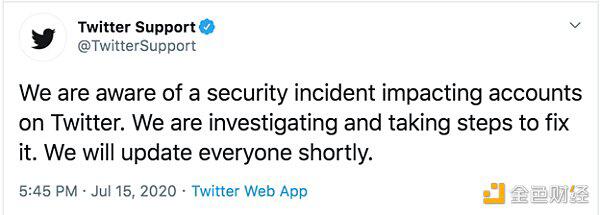
Twitter官方回应
目前各个账户被黑的原因还未被官方公开,推特也于北京时间当日凌晨5:45分进行了官方回复,表示会尽快调查原因。
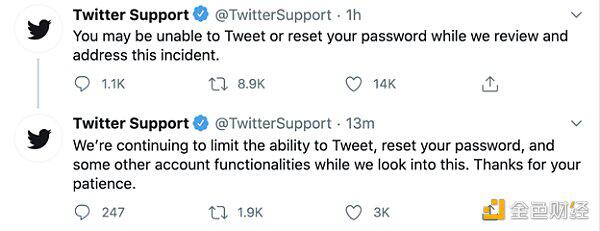
随后Twitter 表示在调查期间,某些用户的发推和重置密码的功能可能会无法使用。
社交网站一两个账号被盗的事件也许经常有,但是大规模被黑客袭击的事件,也许又能算作2020魔幻一年的大事记了。在这里CertiK安全团队整理了一些加强 Twitter账户安全的措施。
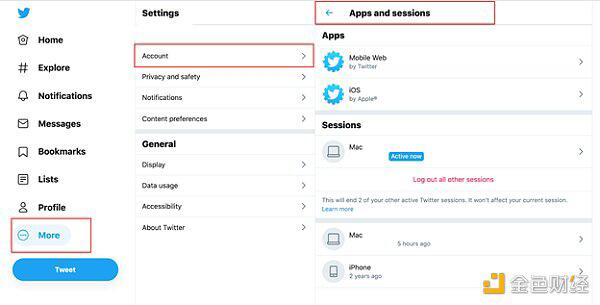
1.取消被授权使用你Twitter账户的应用
登陆Twitter后,在More -> Settings and privacy -> Account -> Data and permissions -> Apps and sessions 里面可以看到当前被授权获取你Twitter相关权限的应用和登陆了的Sessions。CertiK安全团队推荐定期检查被授权的Apps, 及时移除不必要的Apps. 登出可疑的Sessions.
2.开启二次验证
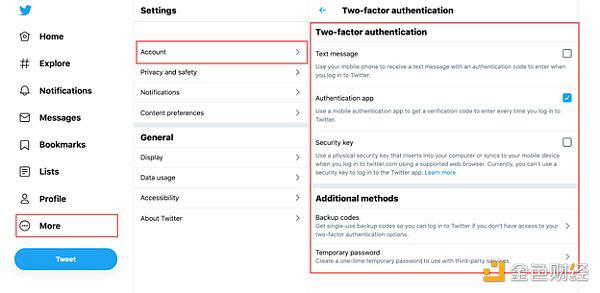
登陆Twitter后,在More -> Settings and privacy -> Account -> Security -> Two-factor authentication界面开启二次验证,二次验证的方法有手机短信, Google Authentication app,和物理形式的Security Key。使用二次验证可以防止黑客在接触到用户的账号密码的情况下,盗取用户账号。
无效的漏洞赏金计划?
在安全上的投入不足
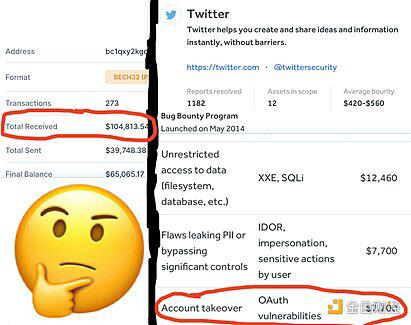
Twitter在HackerOne漏洞赏金平台上面有设置漏洞赏金计划(https://hackerone.com/twitter). 有人指出了Twitter对于Account takeover(账号盗取)类型的漏洞,只给予7700美金的奖励,而这次黑客利用此类漏洞,已经盗取了10万美金以上的金额。这样的对比,引人深思。
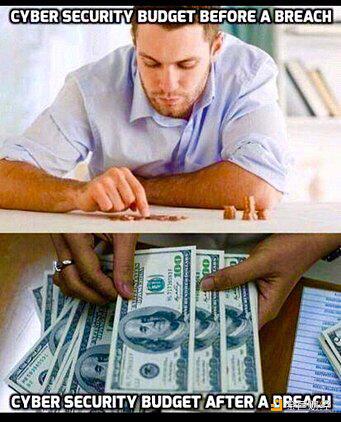
安全对于一个公司来讲,没被黑的时候觉得无所谓,不愿意在安全上投入金钱。而真正在被黑之后,所造成的损失是不可计量的。
在这里,CertiK想提醒大家,就算是看起来非常厉害的推特,也可能会遭到黑客攻击。所以不要过于相信某个项目有着百分之百的安全,一旦有了0.00000000000001%的可能性被攻击,按照墨菲定律,也一定会发生。因此在安全上的投入,是必不可少的。
 jay
65家公司入圍2022新加坡全球金融科技黑客及金融科技獎
FTX進入“清算時刻”:賬上至少10億美元神秘失蹤,是“黑客盜竊”還是“暗度陳倉”?
持續超24小時!俄銀行稱遭遇創紀錄黑客攻擊
外媒:十多名印尼高級官員曾遭間諜軟件攻擊,黑客利用蘋果手機漏洞
俄黑客曝光1500多名烏對外情報人員資料
澳電信公司遭黑客攻擊 近千萬用戶信息或被泄露
Take-Two(TTWO.US)跌近2%,此前游戲《俠盜獵車手6》大量場景視頻泄露,黑客尋求談判交易
Take-Two(TTWO.US)盤前跌超5%,此前其尚未正式公布的《俠盜獵車手6》大量場景視頻泄露,黑客尋求談判交易
周鴻祎:360攻破安全難題,黑客攻擊將自動現行
推特(TWTR.US)要求馬斯克及其助手交出今年前6個月的短信
蘋果公司披露旗下產品存嚴重安全漏洞 黑客可全面控制設備
幣圈再現盜竊事件!數千個Solana錢包遭黑客攻擊
巴克萊CBDC黑客馬拉松將于9月底舉行
推特(TWTR.US):第二季度營收下降還反映了與埃隆-馬斯克關聯公司的未決收購有關的不確定性
比利時單方面宣稱遭中國黑客攻擊 外交部駁斥
Ripple圍繞CBDC互操作性和金融普惠性推出黑客馬拉松
Crema Finance:黑客将部分被盗资金转移至一以太坊地址,Etherscan等已标记黑客地址
追回黑客勒索贖金荷蘭一大學意外獲利
慢雾:Quixotic黑客盗取约22万枚OP,并已转入Tornado Cash
國防部:美國是名副其實的黑客帝國、竊聽帝國、竊密帝國
